
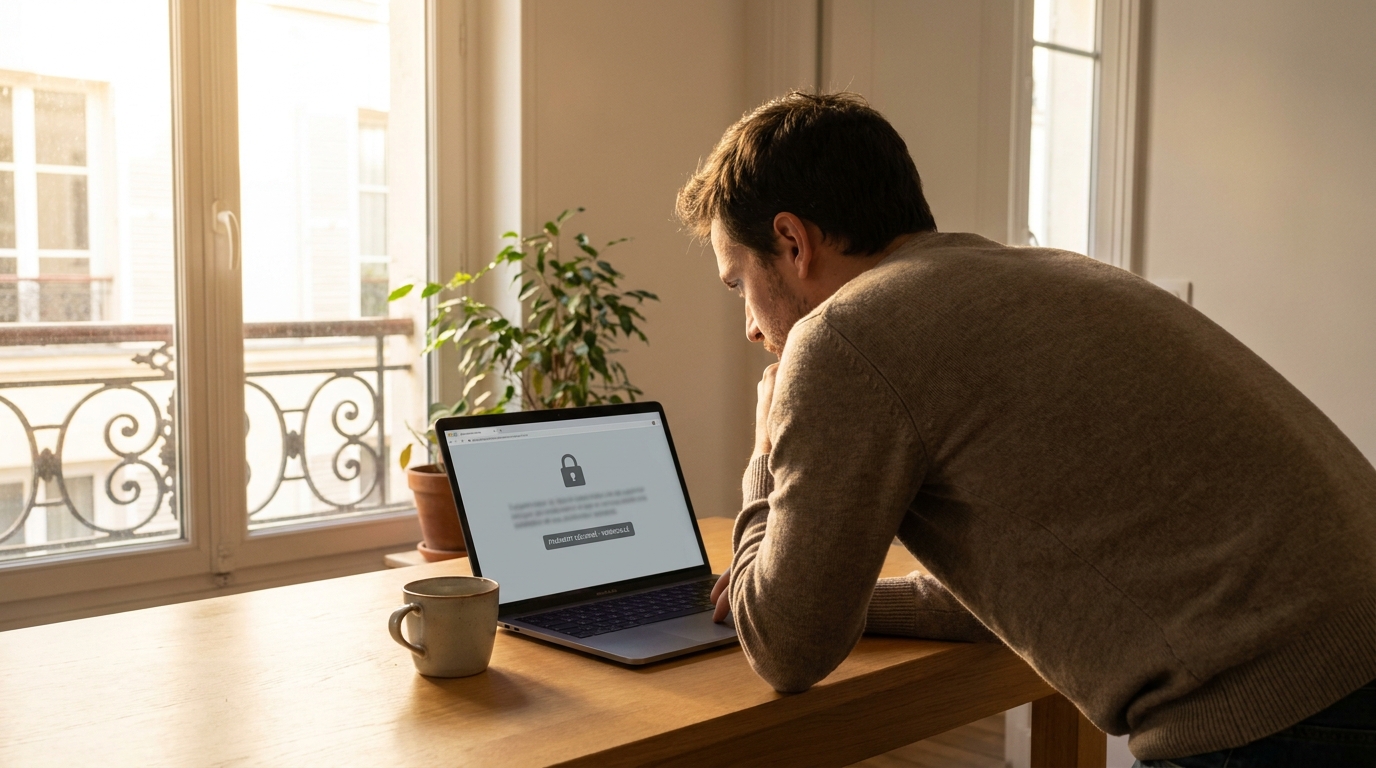
Les bourgeons éclosent, le soleil réchauffe enfin nos fins de semaine, et avec ce printemps revigorant viennent inévitablement les envies d’évasion. En ces agréables journées de mai, l’idée de réserver un vol à prix cassé ou une location de vacances pour cet été traverse l’esprit de beaucoup de monde. L’offre promotionnelle est là, imbattable. Les numéros de la carte bancaire sont frénétiquement saisis, le bouton de validation est pressé, et soudain : le blocage. L’écran affiche un message laconique exigeant une double validation introuvable, ou pire, le paiement est purement et simplement refusé. Ce scénario, de plus en plus fréquent, n’est pas le fruit d’un dysfonctionnement technique aléatoire. Il s’agit en réalité de l’application minutieuse d’une disposition légale redoutable, permettant aux établissements bancaires de verrouiller l’accès à nos propres fonds sous couvert de sécurité majeure. Une question légitime se pose alors : qui contrôle réellement l’argent qui se trouve sur nos comptes de nos jours ?
La directive européenne DSP2 : ce texte de loi qui donne les pleins pouvoirs à votre banquier
Pour comprendre ce phénomène grandissant, il faut plonger dans les arcanes de la législation financière européenne. Derrière ces blocages se cache en réalité la réglementation DSP2, ou Directive sur les Services de Paiement de seconde génération. Ce texte très technique a profondément rebattu les cartes du commerce en ligne, octroyant aux banques le pouvoir, voire l’obligation, de bloquer toute transaction qui ne remplirait pas un cahier des charges de sécurité extrêmement rigoureux. Le banquier détient désormais un droit de veto légal sur chaque dépense numérique.
L’authentification forte à double facteur et son application obligatoire
La clé de voûte de cette architecture de sécurité porte un nom bien précis, qui agit souvent comme une sentence pour l’acheteur pressé : l’authentification forte 3D Secure requise selon le risque, le montant et la réglementation DSP2. Concrètement, la simple saisie du cryptogramme visuel situé au dos de la carte ne suffit plus. La loi impose désormais de prouver son identité par au moins deux moyens distincts : un élément que l’on possède (son smartphone), un élément que l’on connaît (un mot de passe), ou une caractéristique physique (empreinte digitale ou reconnaissance faciale). Si cette double barrière n’est pas franchie correctement, la banque a pour instruction stricte d’avorter la commande.
Les critères de risque opaques qui autorisent le gel immédiat de votre transaction
Mais la législation va encore plus loin. Elle accorde aux établissements financiers la liberté de juger du risque d’une opération. Les banques établissent ainsi une grille d’évaluation totalement invisible pour le grand public. L’heure de la journée, le type de connexion internet, ou encore l’historique du commerçant sont passés au crible. Si le score de risque dépasse un certain seuil, défini arbitrairement par la banque, l’authentification forte est déclenchée d’office, ou l’opération est tout bonnement gelée, sans la moindre explication fournie sur l’instant à l’utilisateur démuni.
Derrière l’écran, un algorithme impitoyable décide secrètement du sort de vos achats
L’application de cette directive ne repose pas sur une armée de conseillers vérifiant manuellement chaque transaction. Ce sont des algorithmes complexes, dopés à l’intelligence artificielle, qui tranchent en quelques millisecondes. Ces vigiles numériques sont programmés pour ne laisser passer aucune anomalie, quitte à faire du zèle.
L’analyse minutieuse et en temps réel de vos habitudes de consommation
Pour déjouer les fraudes, l’intelligence artificielle enregistre et apprend de la moindre de vos habitudes financières. Elle connaît votre panier moyen, vos enseignes favorites, et même votre rythme d’achat mensuel. Dès lors que l’on s’écarte de cette routine bien huilée, l’alerte est de mise. L’achat soudain d’un équipement de jardinage coûteux en pleine nuit alors que l’on est habituellement un acheteur diurne de produits culturels suffit à mettre l’algorithme sur les dents.
Montants inhabituels ou marchands étrangers : ces détails qui déclenchent l’alerte rouge
Certains signaux provoquent d’ailleurs une réaction quasi pavlovienne de blocage de la part du système bancaire. Un montant exceptionnellement élevé par rapport à la réserve disponible, un achat réalisé via un réseau Wi-Fi public non sécurisé, ou encore une transaction initiée vers un marchand domicilié sur un autre continent sont des critères critiques. Le robot coupe alors la ligne de paiement, estimant que la probabilité d’une usurpation de carte navigue en zone rouge.
Quand la promesse de sécurité se transforme en véritable cauchemar numérique
Sur le papier, cette cuirasse technologique est censée rassurer. Dans les faits, elle génère une dose de stress et de frustration considérable pour le consommateur qui ne demande qu’à dépenser son argent en pleine conscience.
Des opérations parfaitement légitimes bloquées au pire moment
L’excès de prudence des algorithmes, que l’on nomme dans le jargon financier les « faux positifs », conduit régulièrement à l’annulation d’achats vitaux ou désirés ardemment. Rater les billets d’un concert très convoité qui se vendent en quelques minutes, ou se voir refuser une commande de courses alimentaires un samedi soir en raison d’une panne du serveur d’authentification forte, transforme la commodité du commerce en ligne en une angoissante course contre la montre.
Le parcours du combattant pour prouver votre identité et forcer le passage
Une fois le couperet tombé, débloquer la situation demande une grande patience. Il faut souvent jongler entre l’ordinateur et le téléphone mobile, attendre un SMS qui tarde à arriver dans des zones mal couvertes, ou naviguer dans une application bancaire capricieuse qui réclame une mise à jour inopportune pour valider l’opération. Le sentiment de devoir mendier l’accès à sa propre épargne devient alors très prégnant.
Les parades astucieuses pour reprendre le contrôle immédiat sur votre carte bleue
Heureusement, face à cette mécanique implacable, les usagers ne sont pas totalement démunis. Comprendre le système permet de se réapproprier une partie de la prise de décision financière et d’adoucir considérablement l’expérience d’achat quotidien.
Le paramétrage stratégique de votre application et de votre téléphone principal
La première manœuvre indispensable consiste à apprivoiser son application bancaire. Assurez-vous d’avoir déclaré de façon officielle un appareil mobile dit « de confiance » dans les réglages de votre compte. C’est cet appareil précis qui recevra les notifications de validation biométrique (empreinte digitale ou faciale). De plus, l’activation des notifications « push » est un passage obligé pour ne pas passer à côté de la demande de confirmation silencieuse qui attend paisiblement en arrière-plan pendant que le panier d’achat expire.
Utiliser la liste blanche pour exempter vos commerçants de confiance
Il existe également une fonctionnalité salvatrice, bien que souvent méconnue du grand public : les marchands de confiance, ou liste blanche. La réglementation autorise en effet les clients à indiquer à leur banque les enseignes chez qui ils commandent fréquemment :
- Les plateformes de e-commerce régulières.
- Les services d’abonnement ou de transport.
- Les magasins en ligne d’outillage ou d’aménagement récurrents.
En cochant la case permettant d’ajouter une boutique à cette liste après une première authentification forte réussie, les transactions futures sur ce même site seront exemptées de la lourdeur du protocole de double vérification, fluidifiant ainsi le processus de manière spectaculaire.
Sommes-nous condamnés à sacrifier notre fluidité d’achat sur l’autel de la cyberprotection ?
Ce combat quotidien entre l’envie de simplicité du consommateur et l’obligation de sécurité des banques pose une question de fond sur l’avenir de nos pratiques monétaires dématérialisées. Faut-il accepter ces frictions constantes comme le prix inévitable de notre tranquillité ?
Le bilan réel de ces frictions face à l’explosion de la fraude en ligne
Bien que douloureux à l’usage, les effets concrets de cette réglementation musclée sont indiscutables. Face à la professionnalisation des cybercriminels et à leurs techniques particulièrement redoutables (phishing ultra-personnalisé, vol de données à grande échelle), cette barrière imposant la double vérification a sauvé d’innombrables portemonnaies. Dans les premiers mois de son application stricte, le volume des fraudes à la carte bancaire sur internet a enregistré une baisse spectaculaire, prouvant que la rigidité du système est le rempart le plus efficace pour protéger notre pouvoir d’achat.
L’espoir d’un système enfin repensé avec les futures évolutions de la réglementation
Le marché bancaire européen ne reste cependant pas inactif face à l’insatisfaction de l’expérience utilisateur. Les autorités financières réfléchissent déjà aux prochaines moutures de ces directives, visant un équilibre plus subtil. L’intégration de méthodes d’identification comportementales passives, comme la façon dont on tape sur son clavier ou l’inclinaison de son smartphone, pourrait bientôt vérifier notre identité de manière totalement invisible. Une révolution qui permettrait enfin de conjuguer paiement en un clic et sécurité absolue.
En fin de compte, l’exigence d’une validation renforcée sur internet est un remède amer mais indispensable contre une maladie financière endémique. Si notre agacement est compréhensible face à une transaction refusée à tort, c’est pourtant la signature certaine d’un dispositif qui veille activement sur nos deniers. La vraie interrogation demeure de savoir si, dans un futur proche dominé par l’intelligence artificielle, l’acte de payer ne sera plus qu’une simple pensée validée par notre empreinte vocale ou notre rétine. Et vous, seriez-vous prêt à céder vos données biométriques les plus intimes pour gagner quelques secondes lors de vos achats en ligne ?

Laisser un commentaire